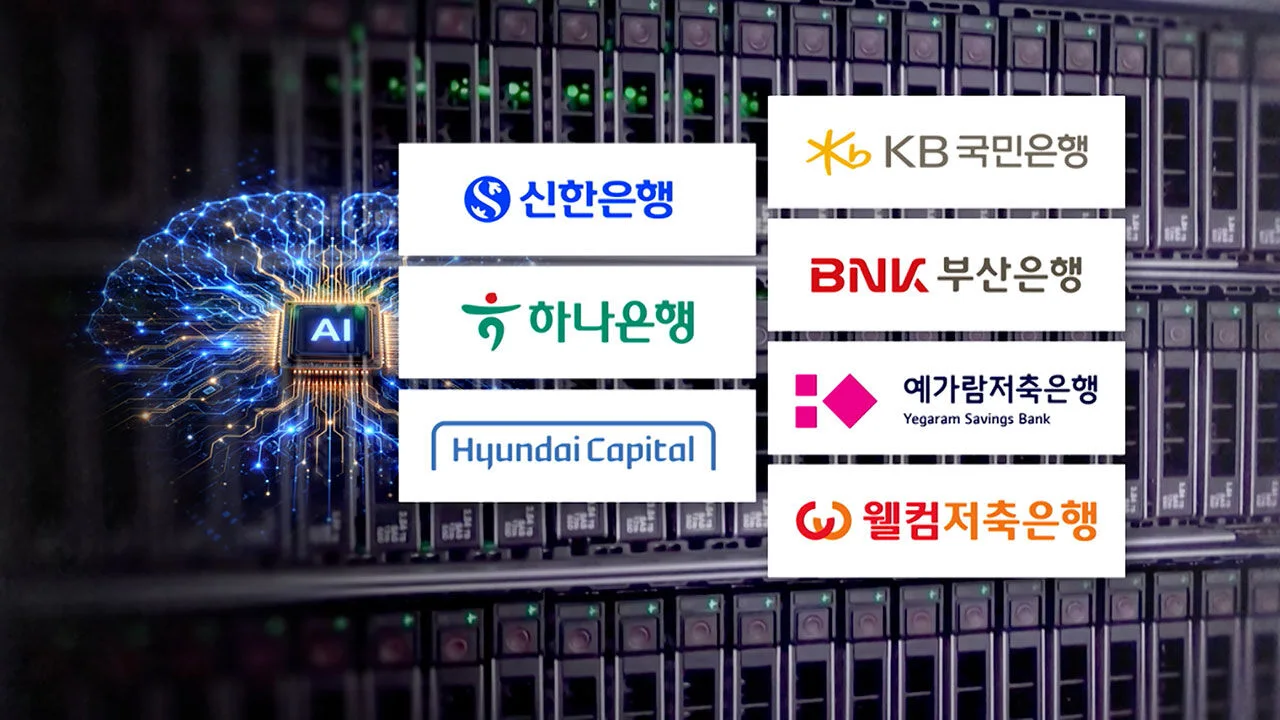
AI 해킹 도구가 쓰인 것으로 추정되는 공격으로 금융사 7곳에서 정보가 유출됐습니다. 금융당국은 긴급점검회의를 열고 업권별로 점검 기한을 정했습니다. 다만 공격에 쓰인 도구는 아직 추정 단계입니다.
어느 금융사가 피해를 입었나
피해가 확인된 곳은 금융사 7곳입니다. SBS와 한국경제 보도를 종합한 결과입니다.
업권별로 나누면 다음과 같습니다.
| 업권 | 금융사 |
|---|---|
| 시중은행 4곳 | 신한은행, 국민은행, 하나은행, 부산은행 |
| 저축은행 2곳 | 예가람저축은행, 웰컴저축은행 |
| 캐피탈 1곳 | 현대캐피탈 |
한국경제는 공격 범위가 더 넓었다고 전했습니다. 7곳 외에 4곳이 해킹 시도만 있었다는 내용입니다.
그 4곳은 우리은행과 농협, 새마을금고중앙회와 저축은행중앙회입니다. 합하면 공격 대상은 11개 기관입니다. 이 내용은 한국경제 단독 보도입니다.
얼마나 유출됐나
유출 규모는 매체마다 다르게 보도됐습니다. 정부가 공식 수치를 확정해 발표했는지는 확인되지 않았습니다.
SBS는 웰컴저축은행의 법인고객 정보 약 2,200건이 유출됐다고 전했습니다. 담당자 이름과 이메일, 전화번호 등입니다. 이 2,200건은 전체 피해가 아니라 웰컴저축은행 한 곳의 법인정보입니다.
한국경제와 인사이트는 개인정보 유출까지 보도했습니다. 두 매체의 합계는 단위와 수치가 서로 다릅니다.
- 한국경제는 약 6.8만 건이라고 했습니다.
- 인사이트는 고객과 직원, 대출모집인 약 6.6만 명이라고 했습니다.
- 인사이트는 웰컴저축은행 법인정보 최대 2,200건을 별도로 전했습니다.
기관별 수치는 다음과 같습니다.
- 예가람저축은행은 약 4만 명입니다.
- 신한은행은 약 2.5만 명에서 2.57만 명입니다.
- 현대캐피탈은 146명, 국민은행은 119명입니다.
- 하나은행은 89명, 부산은행은 11명입니다.
현대캐피탈 이하 네 곳의 수치는 한국경제와 인사이트가 같게 전했습니다. 신한은행 수치는 보도마다 약간 다릅니다.
한국경제는 신한은행이 9월 28일 외부 해킹으로 피해를 봤다고 보도했습니다. 한국경제만 전한 날짜입니다.
’Artex’는 무엇인가
Artex는 원래 모의해킹에 쓰는 AI 도구입니다. 모의해킹은 보안 허점을 미리 찾으려고 공격을 흉내 내는 점검입니다.
이 도구는 AI가 스스로 침투 테스트를 진행하는 자율 시스템입니다. 이번 공격에 쓰였다는 내용은 추정입니다.
SBS에 따르면 보안업체 지니언스가 단서를 찾았습니다. 공격 서버의 웹페이지를 분석하다가 ’Artex’라는 문구를 확인했다고 합니다.
한국경제는 금융당국이 이 도구를 중국산 오픈소스 AI 모델로 파악한다고 전했습니다. SBS는 Artex 설명서가 중국어로 쓰여 있다고 보도했습니다. 다만 사용 여부 자체가 추정 단계입니다.
AI 해킹은 기존 공격과 무엇이 다른가
가장 큰 차이는 속도입니다. SBS에 따르면 AI는 짧은 시간에 공격 대상을 파악합니다. 인터넷에 연결된 장비와 소프트웨어 종류, 취약점을 훑어냅니다.
이번 공격에는 세 가지 특징이 있었습니다. SBS에 따르면 여러 침해 사고에서 동일한 공격자 IP가 발견됐습니다. 공격자는 IP를 바꿔가며 지속적으로 공격했습니다.
또 여러 금융사를 동시에 노린 자동화 공격이었습니다. 사람이 한 곳씩 뚫는 방식과 다릅니다.
공격은 어디를 노렸나
공격은 핵심 시스템보다 보안이 약한 부가 시스템을 겨눴습니다. SBS는 대출모집인 웹페이지와 직원 모바일 단말기를 예로 들었습니다.
전문가들은 이런 부가 시스템의 관리 우선순위가 낮았다고 지적합니다.
당국은 어떻게 대응하고 있나
금융당국은 긴급점검회의를 열었습니다. SBS 보도에 따르면 점검 기한은 업권마다 다릅니다.
| 대상 | 점검 완료 기한 |
|---|---|
| 은행·카드사 | 10월 6일 |
| 증권·보험·저축은행 | 10월 8일 |
이억원 금융위원장은 AI 공격 가능성을 언급했습니다. “AI를 활용한 해킹 공격의 가능성도 배제할 수 없다”는 발언입니다.
이재명 대통령은 철저한 조사와 대책 마련을 지시했습니다.
금융사와 기업은 어떻게 막아야 하나
전문가들은 특정 AI 도구만 차단해서는 부족하다고 말합니다. SBS와 한국경제가 이 제언을 전했습니다.
대신 관리 우선순위가 낮았던 자산까지 전수 점검하라고 권합니다. 대상은 다음과 같습니다.
- 모바일 단말기
- 외부에 열려 있는 시스템
- 대출모집인 웹페이지 같은 부가 서비스
AI는 인터넷에 연결된 자산을 빠르게 찾아냅니다. 기업도 자기 자산 목록을 먼저 파악해야 합니다.
내 정보가 유출됐는지는 어떻게 확인하나
보도 내용만으로는 개별 고객에게 어떻게 안내되는지 확인되지 않았습니다. 가장 정확한 곳은 이용 중인 금융사의 공식 공지입니다.
위 7곳 중 거래 기관이 있다면 앱이나 홈페이지의 공지를 먼저 살펴보세요. 금융사를 사칭한 문자나 전화가 오면 링크를 누르지 마세요. 공식 번호로 다시 확인하는 편이 안전합니다.
이 내용은 보도가 아닌 일반적인 보안 수칙입니다.